
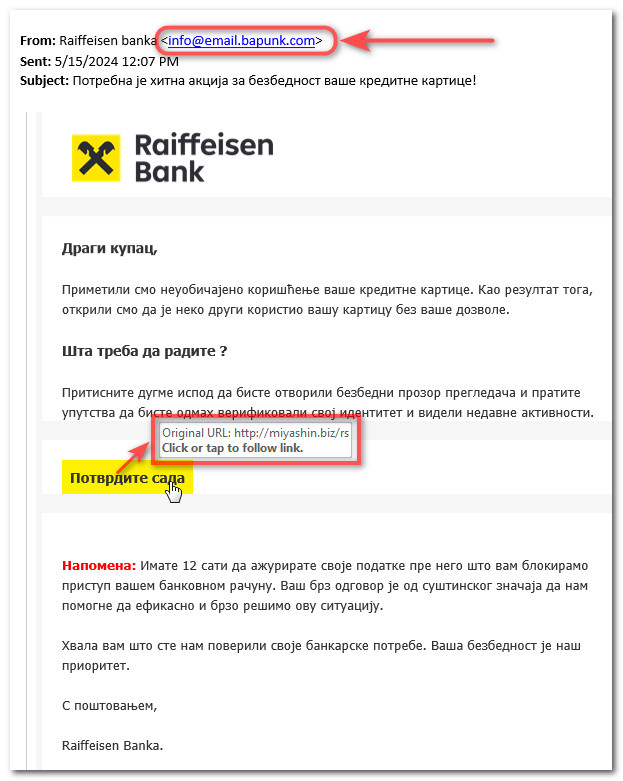
Hakeri ponovo napadaju srpske banke. Ovog puta na udaru ptrevaranata je Raiffeisen banka čiji apel klinentima prnosimo u celosti:
Nekoliko naših korisnika nas je obavestilo o prevarnim porukama koje su dobili, prividno od Raiffeisen banke. Najveći broj njih je na sreću prepoznao prevaru.
Obaveštavamo vas da je u pitanju fišing kampanja koja ima za cilj da klijente preusmeri na zlonamernu platformu gde se pozivaju da unesu kredencijale i podatke za e-banking.
Podaci koji se najčešće traže kod pokušaja prevara su: korisničko ime, lozinka, broj telefona ili aktivacioni kod koji je korisniku poslat SMS-om i slično.
Pored podataka samog korisnika, traže se broj i podaci platne kartice (datum važenja, CVV).
Često se u okviru raznih povoljnih ponuda (nagrade i slično), od klijenta zahteva da dostavi fotografiju platne kartice ili drugog ličnog dokumenta, što je pouzdan znak da je u pitanju prevara.
Otvaranje priloga iz i-mejla ili pristup linkovima iz sumnjivih poruka može dovesti do inficiranja računara ili telefona zlonamernim softverom i omogućiti nekom drugom kontrolu nad vašim podacima i/ili uređajem.
Kako prepoznati fišing poruke?
Obraćanje u takvim porukama je donekle nalik tipičnom obraćanju, ali je lako uočljivo da poruke ne dolaze sa adrese banke.
Poruke od banke stižu isključivo sa domena @raiffeisenbank.rs.
Takođe, naglašavamo da svi linkovi u porukama koje dobijate od banke vode izričito na domen raiffeisenbank.rs ili Vam sugerišu komunikaciju preko nekog od zvaničnih kanala banke.